Casos
El nearshoring hizo más atractivas a las manufactureras mexicanas para el ransomware: las señales de que tu planta ya es blanco
Manufactura fue el sector más atacado por ransomware en 2026 y México subió al lugar 11 global. La razón no es un virus nuevo: es la misma integración con Estados Unidos que trajo el nearshoring.
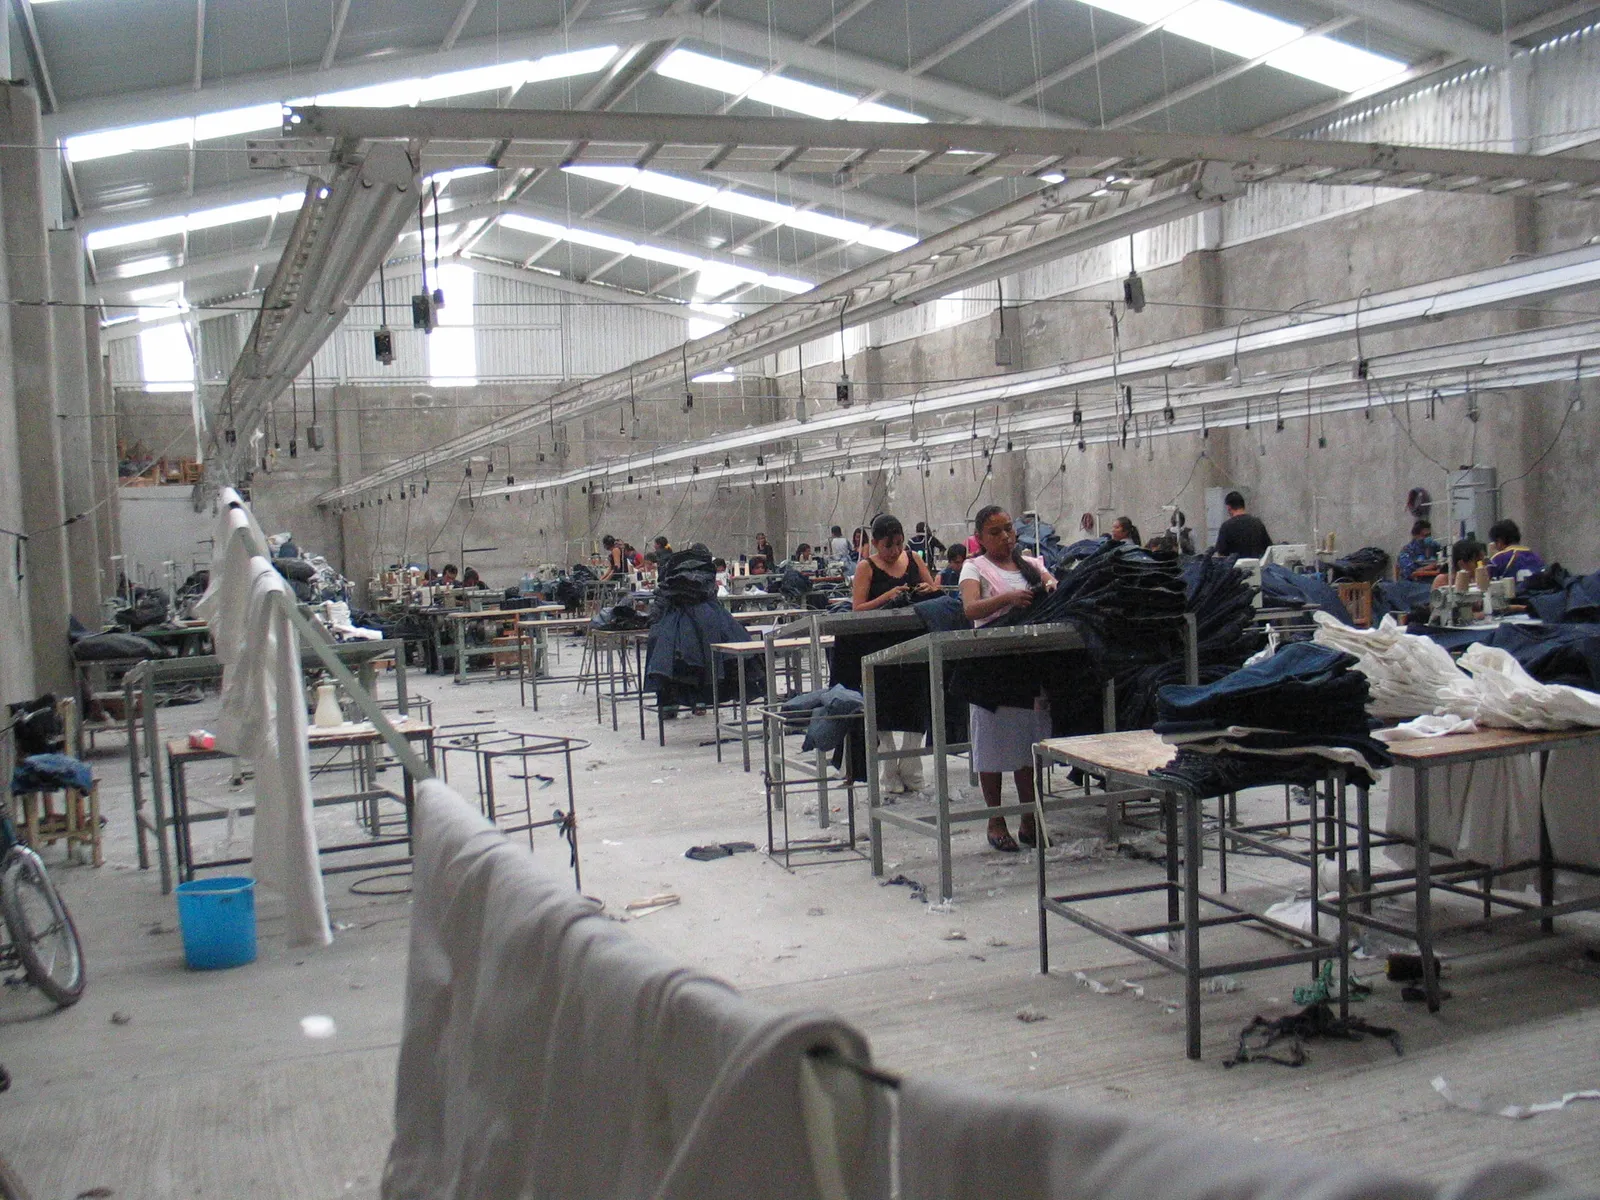
En mayo de 2026, el grupo de ransomware Nitrogen se atribuyó el robo de 8 terabytes y más de 11 millones de documentos a Foxconn, el fabricante de electrónicos más grande del mundo, con impacto confirmado en operaciones en Norteamérica. Medios mexicanos ubicaron parte del efecto en plantas del país, aunque Foxconn no detalló cuáles instalaciones exactas quedaron afectadas. El dato que importa no es el nombre de la empresa: es que manufactura volvió a ser, por quinto año consecutivo, el sector más atacado por ransomware en el mundo, según el Manufacturing and Distribution Ransomware Report 2026 de Black Kite.
Esto no es casualidad ni un problema exclusivo de las plantas más grandes. Es una consecuencia directa de cómo creció la manufactura mexicana en los últimos tres años: más plantas conectadas a cadenas de suministro de Estados Unidos, más integraciones digitales entre proveedores, y una gobernanza de ciberseguridad que no avanzó al mismo ritmo que las líneas de producción.
Por qué crecer por nearshoring y ser blanco van juntos
El razonamiento de un grupo de ransomware es económico, no técnico. Buscan operaciones donde detener la producción cueste caro y donde alguien, en algún punto de la cadena, tenga incentivo para pagar rápido y recuperar la línea. El nearshoring produjo exactamente ese perfil: plantas mexicanas que fabrican piezas o ensambles que una matriz o un cliente en Estados Unidos necesita el mismo día o la misma semana, bajo contratos de entrega justo a tiempo con penalizaciones por atraso.
Recorded Future documentó 223 incidentes de ransomware en México entre enero de 2020 y abril de 2026, atribuidos a 64 grupos distintos, con LockBit al frente con 61 ataques. Los sectores más golpeados: gobierno, manufactura, tecnología de la información y alimentos y bebidas. El mismo análisis señala que la "integración profunda con las cadenas de suministro de Estados Unidos, la base manufacturera ligada al nearshoring y la gobernanza cibernética todavía inmadura" son justo lo que hace a México un objetivo atractivo, no solo para bandas de extorsión sino para actividad patrocinada por estados.
La lógica se repite en el reporte de Black Kite: cuando Jaguar Land Rover sufrió un ataque de ransomware, el efecto de disrupción alcanzó a más de 5,000 empresas de su cadena de suministro. Entre más plantas mexicanas se conectan a redes de proveedores y clientes estadounidenses, más puntos de entrada existen y más empresas ajenas al ataque original terminan pagando el costo operativo.
Los números que ya cambiaron
Tres cifras, de tres fuentes distintas, apuntan a la misma dirección:
| Dato | Cifra | Fuente |
|---|---|---|
| Ataques ransomware a manufactura y distribución, enero-julio 2026 vs mismo periodo 2025 | +40% (de 847 a 1,183 incidentes) | Black Kite, 2026 Manufacturing & Distribution Ransomware Report |
| Posición de México en intentos de ransomware a nivel global | Subió del lugar 16 (2024) al 11 (2025); 2° más atacado en América Latina, tras Brasil | IQSEC, vía Mexico Business News |
| Empresas mexicanas que reportaron incidentes en su cadena de suministro en los últimos 12 meses | 43%, por arriba del promedio global | Kaspersky, vía Mexico Business News |
Kaspersky agrega un dato relevante para plantas con múltiples proveedores: 31% de las empresas mexicanas reportó ataques que explotaron relaciones de confianza con terceros, es decir, el atacante entró usando el acceso legítimo de un proveedor, no una vulnerabilidad propia. Y el Foro Económico Mundial, citado en el mismo reporte, señala que una empresa grande gestiona en promedio más de 100 relaciones técnicas con proveedores. Cada una es una puerta que la empresa no controla directamente.
A esto se suma un factor que no existía hace dos años: según Black Kite, la mitad de los ataques a manufactura en 2026 los ejecutaron grupos que no existían en 2024. Y según la encuesta de Halcyon "The Ransomware Gap in the AI Era", hecha a 100 directores de seguridad, 78% cree que la inteligencia artificial ya hizo al ransomware más efectivo, mientras solo 6% cree que la IA mejoró de forma significativa su propia defensa. La barrera de entrada bajó para el atacante antes de que bajara para el defensor.
La convergencia OT-IT es el punto ciego, no el antivirus
El vector que más se repite en los análisis de 2026 no es el correo con malware clásico. Es la frontera entre la red corporativa (IT) y la red de piso de planta (OT): sensores, PLC, sistemas SCADA que hasta hace pocos años estaban aislados y hoy están conectados para dar visibilidad en tiempo real a la matriz o al cliente que exige trazabilidad. Esa conexión es justo lo que pidió el nearshoring: reportes de producción en vivo, integración con sistemas de calidad del cliente estadounidense, portales de proveedores compartidos.
El patrón de intrusión documentado en varios incidentes de 2026 en plantas mexicanas es el mismo: acceso inicial por phishing dirigido a personal de ingeniería o administrativo, movimiento lateral hacia la red de producción aprovechando un protocolo de escritorio remoto sin parchar, y de ahí a los sistemas que controlan la línea. No es un ataque sofisticado. Es una red sin segmentar entre lo que ve internet y lo que mueve la fábrica.
Esto ya está cubierto en Sin MFA, EDR y respaldos inmutables no hay póliza desde el ángulo de qué exige una aseguradora antes de cubrir un ataque. El punto aquí es distinto: ese control técnico no resuelve el problema si la razón de fondo es que la planta creció más rápido de lo que su arquitectura de red puede sostener con seguridad.
Qué revisar en tu operación, y en qué orden
Si tu empresa ganó un contrato nuevo, abrió una línea o conectó un sistema con un cliente o matriz en Estados Unidos en los últimos dos años, esto no es una lista de buenos deseos: es la secuencia concreta que deberías poder responder hoy.
- Mapea qué sistemas hablan con redes externas. VPN de la matriz, portales de proveedores, EDI, sistemas de calidad compartidos. Cada conexión nueva desde que empezó el crecimiento por nearshoring es una entrada que no existía antes.
- Pregúntale a ingeniería, no solo a TI, si el piso de planta está segmentado. Quien opera las máquinas suele saber mejor que el área de sistemas si un PLC o una estación de control quedó conectado a la red corporativa "temporalmente" y nunca se revirtió.
- Audita cuántos proveedores tienen acceso técnico a tus sistemas. Si no tienes el número, ese es el primer hallazgo: no puedes proteger un acceso que no sabes que existe.
- Revisa si tu plan de continuidad contempla producción detenida, no solo pérdida de datos. Un plan de respuesta a incidentes pensado para una fuga de información no sirve si el problema es la línea parada y el cliente esperando el embarque.
- Pregunta cuándo se parchó por última vez el acceso remoto a los sistemas de producción. El protocolo de escritorio remoto sin actualizar es, según los análisis de 2026, la puerta de entrada más repetida hacia redes OT.
Ese inventario de qué está conectado con qué es, en el fondo, lo mismo que resuelve una revisión de vulnerabilidades apoyada en IA que prioriza los hallazgos según el riesgo real de la operación y propone remediaciones concretas, en vez de esperar a que alguien lea el boletín del fabricante. Es el mismo terreno donde hemos construido la plataforma completa de un producto de ciberseguridad, con los pipelines que automatizan ese escaneo.
Dónde este diagnóstico no aplica
No toda empresa que se benefició del nearshoring tiene este problema, y no toda inversión en ciberseguridad debería salir de este artículo. Si tu operación es de back office, no tiene planta física conectada a redes de un cliente o matriz extranjera, y tu integración con proveedores estadounidenses se limita a facturación o logística sin acceso técnico compartido, el riesgo descrito aquí no es el tuyo: sigue siendo válido revisar controles básicos de acceso, pero el vector de OT-IT simplemente no existe en tu caso.
Tampoco es cierto que la respuesta automática sea "comprar más herramientas de seguridad". Varias plantas atacadas en 2026 ya tenían antivirus, firewall y hasta seguro cibernético vigente: lo que no tenían era un mapa actualizado de qué sistema habla con cuál, ni claridad sobre quién, en la cadena de proveedores, puede tocar la red de producción. Ese diagnóstico de arquitectura va antes que cualquier compra, y sin él, el gasto en herramientas nuevas no cierra la brecha que de verdad se está explotando.
Si tu planta creció este año por un contrato de nearshoring y nadie ha revisado formalmente cómo quedó conectada al resto de la cadena, ese es el momento de hacerlo antes de que lo determine un atacante: ayudamos a poner orden y gobierno en integraciones que crecieron más rápido que su supervisión.
Fuentes
- Ransomware Attacks on Manufacturers Surge as Supply Chain Risk Grows, SecurityWeek
- Closing the Ransomware Gap: Mexico's Rising Cybersecurity Risk, Mexico Business News
- Mexico Rises to 11th Globally in Ransomware Attacks: IQSEC, Mexico Business News
- Many Mexican Firms Hit by Supply Chain Cyberattacks: Kaspersky, Mexico Business News
- Evaluating Mexico's New Cybersecurity Plan, Recorded Future
- 2026 Manufacturing and Distribution Ransomware Report, Black Kite
Comentarios