Ciberseguridad
Sin MFA, EDR y respaldos inmutables no hay póliza: lo que las aseguradoras ya exigen antes de cubrir un ciberataque
Las aseguradoras dejaron de aceptar cuestionarios y ahora piden evidencia técnica de MFA, EDR, respaldos inmutables y gestión de parches antes de emitir o pagar un ciberseguro. Qué revisar antes de comprar o renovar uno.
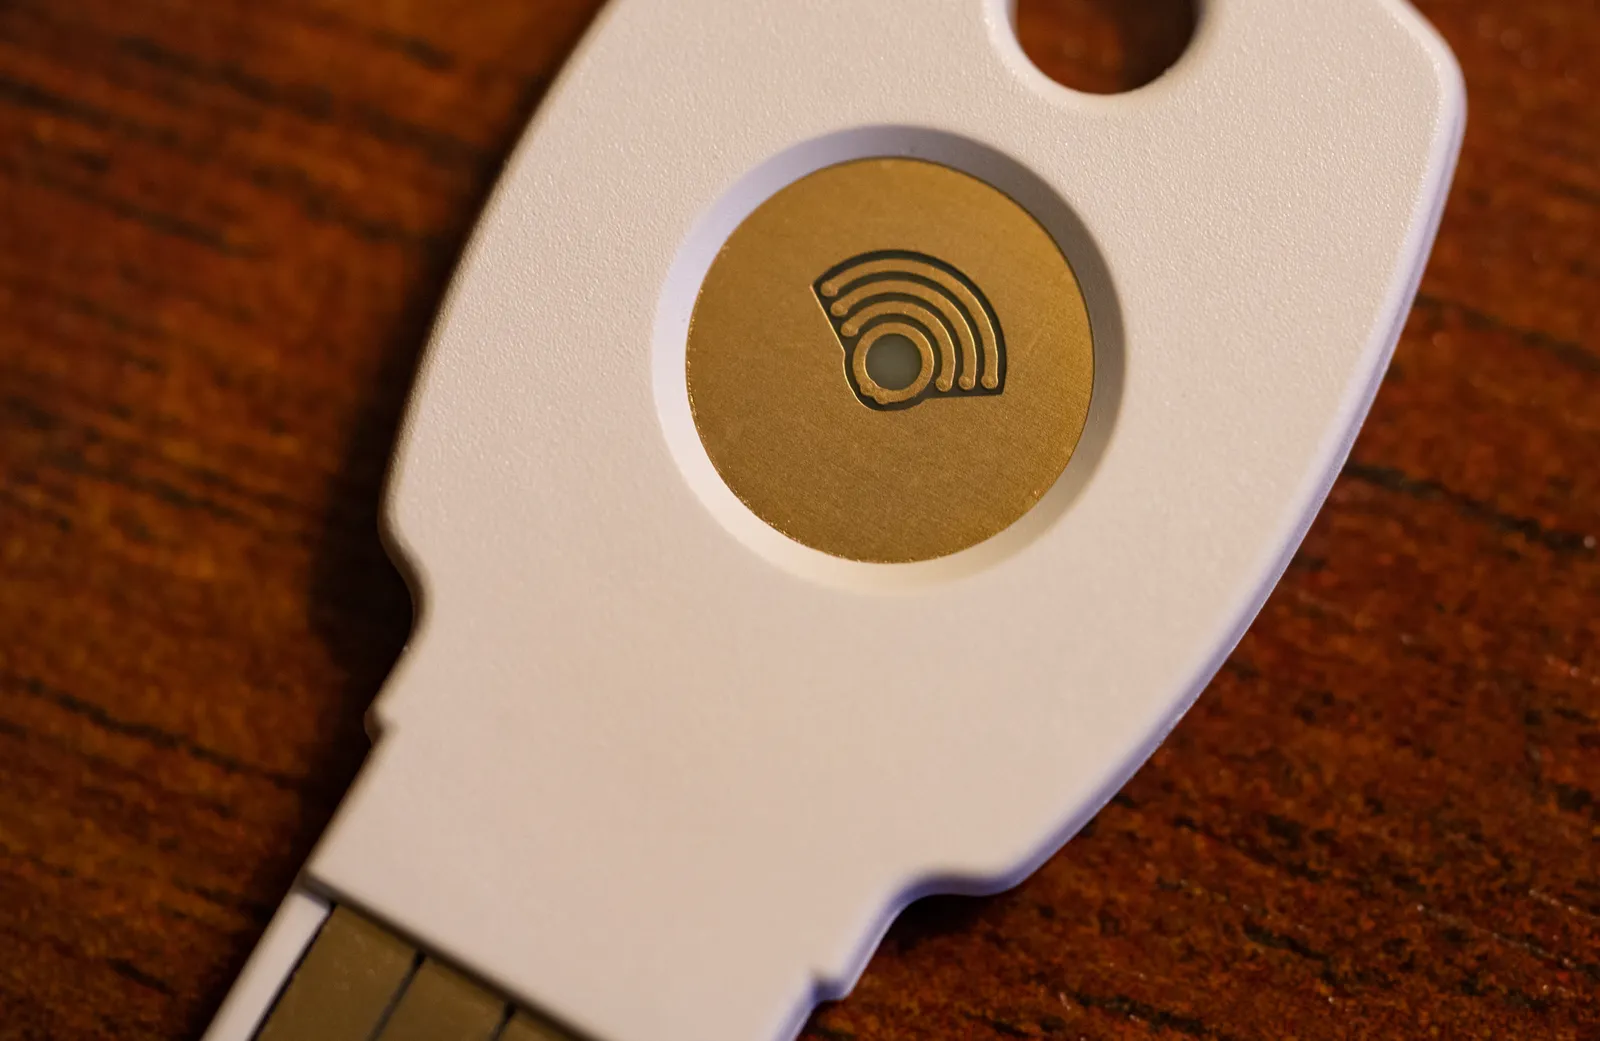
Contratar un ciberseguro ya no depende de llenar un cuestionario y firmar. Las aseguradoras piden ahora evidencia técnica verificable (capturas de configuración, logs de restauración, reportes de escaneo) antes de emitir la póliza, y la vuelven a pedir al momento del siniestro. Si los controles que declaraste no estaban activos cuando ocurrió el ataque, la aseguradora puede negarse a pagar. Para una empresa mediana que compra el seguro pensando que ya resolvió el riesgo, esa diferencia se descubre en el peor momento posible.
Los cuatro controles que ya no son opcionales
Según el resumen de requisitos mínimos publicado por Secra y el análisis de Vulnerabbit sobre el mercado de ciberseguros, las aseguradoras que operan en el mercado global convergieron en cuatro exigencias:
- MFA en cada ruta de acceso crítica: cuentas administrativas de nube, VPN, correo corporativo y paneles de administración. No basta con tenerlo disponible; tiene que estar activo y sin posibilidad de que un usuario lo desactive sin aprobación. Los métodos por SMS o llamada de voz cada vez se aceptan menos frente a llaves físicas o passkeys resistentes a phishing.
- EDR desplegado en el 90% a 95% de los endpoints, incluyendo los equipos de directivos, no solo los de operación. Varias aseguradoras piden además monitoreo continuo mediante un SOC o un proveedor de MDR.
- Respaldos inmutables o desconectados del dominio, protegidos contra borrado (object lock o vault lock) y con restauraciones probadas de forma periódica, no solo copias que existen pero nunca se validaron.
- Gestión de parches con prioridad basada en evidencia de explotación real, no en el boletín del fabricante. La referencia que citan cada vez más cuestionarios de suscripción es el catálogo de Vulnerabilidades Explotadas Conocidas (KEV) que mantiene CISA, la agencia de ciberseguridad de Estados Unidos, que documenta fallas con explotación confirmada en el mundo real y se actualiza varias veces por semana.
El catálogo KEV no es un capricho regulatorio: es la lista que ya usan los cuestionarios de renovación para preguntar si tu inventario de software coincide con vulnerabilidades que se sabe que alguien está explotando hoy. Cisco ISE tuvo una falla con la calificación máxima de severidad este mes y CISA fijó un plazo concreto para parcharla; ese tipo de entrada en el catálogo es exactamente lo que una aseguradora espera que tu equipo haya cerrado antes de que se lo pregunten.
La evidencia que reemplazó al cuestionario
La diferencia frente a hace pocos años no es la lista de controles, es lo que hay que mostrar para probarlos. Según el mismo análisis de Secra, la documentación que hoy exigen los cuestionarios de suscripción incluye configuración del proveedor de identidad y reportes de cobertura para MFA, inventario de agentes por host para EDR, logs de restauración exitosa para respaldos, y reportes de escaneo con plazos de remediación para parches. Varias aseguradoras además piden evidencia de una auditoría o prueba de penetración reciente, hecha en los últimos 12 a 24 meses.
Ese inventario de evidencia es justo lo que resuelve una revisión de vulnerabilidades apoyada en IA, que mantiene el escaneo, la remediación y el registro corriendo de forma continua en vez de depender de que alguien arme el expediente a mano cuando la renovación se acerca. hivek desarrolló ese tipo de pipeline, con escaneo automatizado y IA que propone remediaciones, para un producto de ciberseguridad que hoy opera con hosting propio.
Cuando la evidencia no cuadra con lo declarado, el problema no es solo la renovación: es el pago del siniestro. Tanto Secra como Vulnerabbit coinciden en que la causa más común de rechazo no es la ausencia total de un control, sino la discrepancia entre lo que el cuestionario de contratación afirmó y lo que realmente estaba activo el día del ataque. Esa discrepancia entra en la categoría legal de declaración inexacta del riesgo, y es motivo suficiente para que la aseguradora se libere de la obligación de pagar.
Lo que se confirma en México y lo que todavía no
BBVA México ofrece "Seguro Cibernético para Pyme", permitiendo que los clientes personalicen las sumas aseguradas según sus necesidades; el sitio oficial no publica un monto máximo específico de cobertura, reembolso por extorsión y coberturas opcionales para transferencias no autorizadas, filtración de datos e interrupción del negocio. El requisito técnico que publica su propia página es escueto: antivirus original y actualizado, y cumplimiento de la regulación federal de protección de datos. No publica precio: hay que cotizar directamente en la plataforma de BBVA Empresas. Chubb también ofrece un producto de riesgos cibernéticos para el mercado mexicano, pero su página pública no detalla requisitos técnicos ni precios; remite a contacto directo con el área comercial.
Eso deja un hueco real: los requisitos detallados de MFA, EDR al 90-95% y respaldos inmutables que documentan Secra y Vulnerabbit reflejan la práctica de aseguradoras que operan sobre todo en Europa y Estados Unidos. No hay, en las fuentes públicas revisadas, confirmación de que las aseguradoras que operan en México exijan hoy el mismo nivel de evidencia técnica en sus cuestionarios de suscripción. Antes de asumir que tu póliza mexicana sigue ese estándar, la pregunta se la haces directamente a tu bróker o a tu aseguradora, no a este artículo.
Antes de comprar o renovar: el orden en que se revisa
- Pide el cuestionario de suscripción completo, no el resumen comercial. Ahí está la lista exacta de controles que vas a tener que sostener con evidencia si hay un siniestro.
- Verifica que lo que vas a declarar sea cierto hoy, no lo que estaba planeado para el próximo trimestre. Si el cuestionario pregunta por cobertura de EDR y tu real es 60%, ese es el número que va, no el que aspiras a tener.
- Junta la evidencia antes de que te la pidan: capturas de la configuración de MFA por sistema, inventario de EDR por host, logs de la última restauración de respaldo probada, y el reporte del último escaneo de vulnerabilidades con fechas de remediación.
- Compara tu inventario de software contra el catálogo KEV de CISA, no solo contra los boletines de tu proveedor. Una vulnerabilidad sin parchar que ya está en ese catálogo pesa más en una revisión de siniestro que diez de baja severidad sin explotación conocida.
- Pregunta explícitamente qué pasa si un control falla parcialmente durante la vigencia de la póliza (un servidor se queda fuera del EDR por semanas, una restauración de respaldo no se probó en el trimestre). La respuesta debería estar en el contrato, no en la sala de juntas después del incidente.
Dónde el seguro no es la respuesta
Comprar la póliza más amplia disponible no es la jugada correcta si los controles mínimos no están firmes: es pagar una prima por una cobertura que probablemente no vas a poder cobrar. Tampoco tiene sentido para una empresa que ya gasta lo suficiente en seguridad como para asumir el costo de un incidente menor de su propio bolsillo; ahí el seguro compite por presupuesto con controles que reducen la probabilidad del ataque, no solo su costo si ocurre. Y si tu operación ya delega hosting, monitoreo y parches a un proveedor externo con esos controles documentados, la prioridad antes de comprar más cobertura es confirmar por escrito qué evidencia entrega ese proveedor y con qué frecuencia, porque esa es la evidencia que vas a necesitar presentar.
El punto central no es que el seguro sea inútil. Es que la póliza no sustituye los controles: sin MFA, EDR, respaldos probados y gestión de parches con evidencia, ni siquiera paga. Ese es el argumento real para tratar el checklist de asegurabilidad como una guía de prioridades de presupuesto de seguridad, no como un trámite aparte de la renovación anual. Si tu operación necesita cerrar esa brecha entre lo que declaras y lo que de verdad tienes corriendo, así fortalecemos ese tipo de sistema.
Fuentes
- Cyber Insurance Requirements: Minimum Controls (Secra, 2026)
- Requisitos técnicos mínimos que exigen las aseguradoras (Vulnerabbit, 20 de febrero de 2026)
- Seguro Cibernético para Pyme, BBVA México
- Seguro Cyber Riesgos, Chubb México
- Known Exploited Vulnerabilities Catalog, CISA
- Cost of a Data Breach Report 2024, IBM
Comentarios