Ciberseguridad
Tu proveedor de soporte remoto o tu router pueden ser la puerta de entrada: CISA suma 5 fallas explotadas en Artifactory, ScreenConnect y MikroTik
CISA agregó cinco fallas ya explotadas en JFrog Artifactory, ConnectWise ScreenConnect y MikroTik RouterOS a su catálogo KEV. Qué preguntarle a tu proveedor de soporte y a tu equipo de TI antes de que te toque a ti.
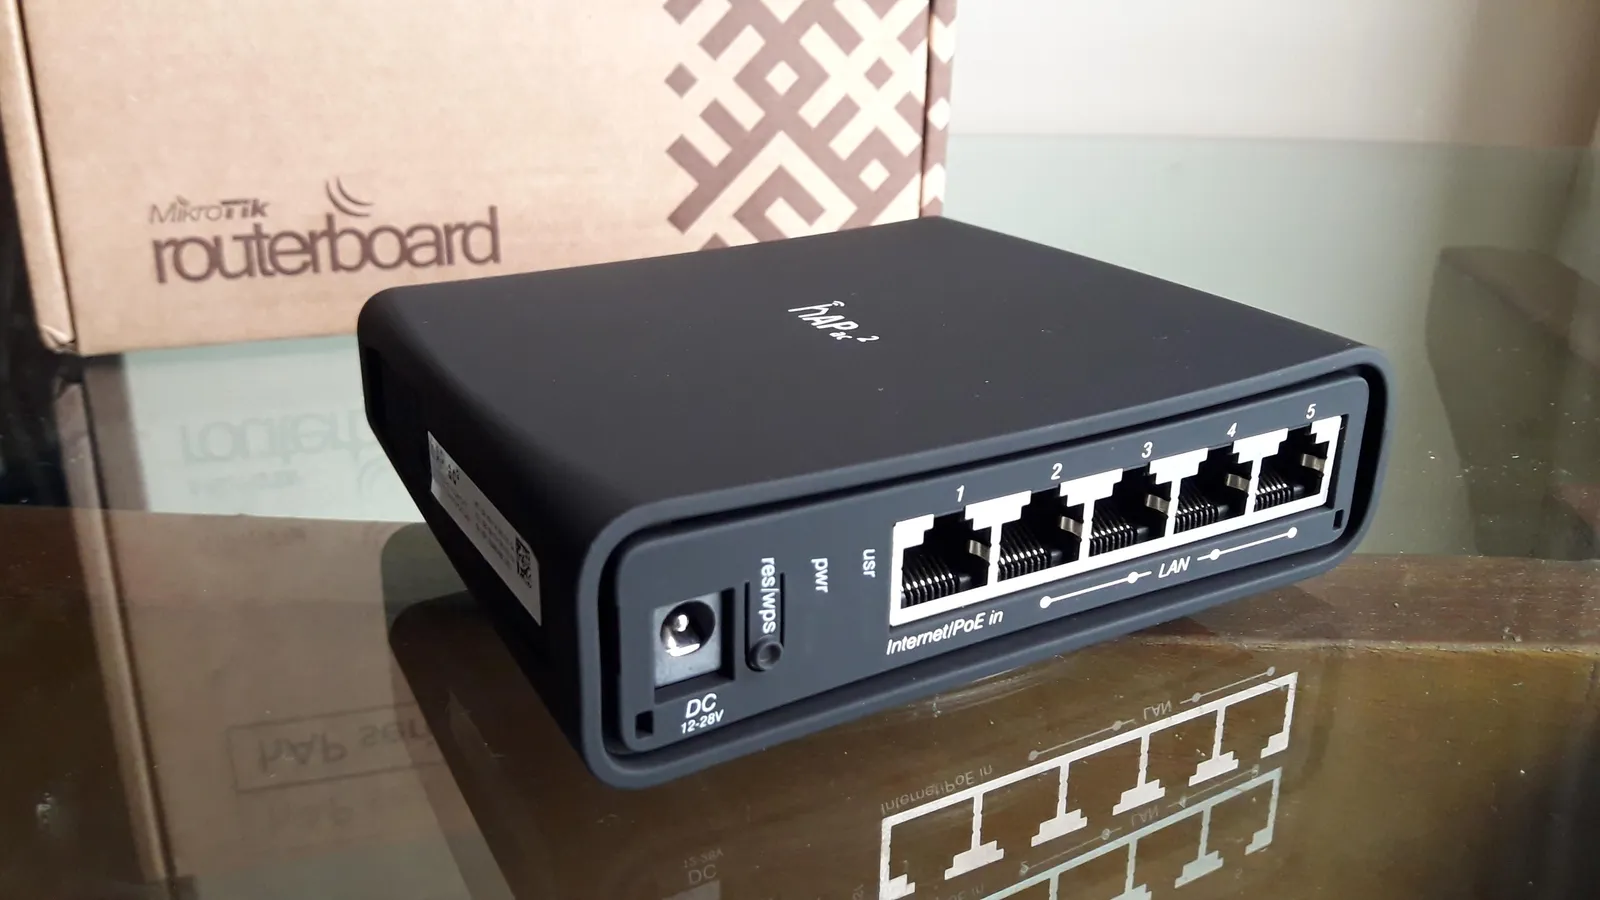
Entre el 10 y el 11 de septiembre de 2026, CISA agregó cinco fallas a su catálogo de Vulnerabilidades Conocidas Explotadas (KEV): dos en JFrog Artifactory, una en ConnectWise ScreenConnect y dos en MikroTik RouterOS. Las tres herramientas tienen algo en común que no es evidente hasta que lo piensas: no las elegiste tú. Las eligió tu proveedor de soporte de TI, tu equipo de desarrollo o el instalador que puso tu red hace tres años. Si cualquiera de las tres corre en tu operación, el problema no es tu antivirus, es qué acceso remoto con privilegios legítimos tiene un tercero sobre tus sistemas.
Qué agregó CISA y por qué no es un parche cualquiera
El catálogo KEV no es una lista de vulnerabilidades teóricas: CISA sólo agrega ahí fallas con evidencia confirmada de explotación activa. Según el reporte de The Hacker News y la alerta de CISA del 10 de septiembre, las cinco fallas son:
- CVE-2026-84869 (ScreenConnect, cliente): CVSS 9.9. Permite transferir y ejecutar archivos a través de una sesión remota activa sin autorización ni confirmación del host.
- CVE-2026-67277 (MikroTik RouterOS): CVSS 8.8. Falta de autenticación en el servicio de prueba de ancho de banda (btest), con fuga de memoria del kernel y posible reinicio del dispositivo.
- CVE-2026-86060 (MikroTik RouterOS): CVSS 9.2. Manejo indebido de delimitadores en nombres de usuario durante el login SSH, que permite modificar la política de confianza del sistema y escalar privilegios.
- CVE-2026-42016 (JFrog Artifactory): CVSS 8.1. Autorización incorrecta: valida la firma y el emisor del token, no su alcance, lo que abre paso a escalación de privilegios.
- CVE-2026-42018 (JFrog Artifactory): CVSS 7.5. Autenticación deficiente que puede devolver un token interno de usuario anónimo a quien no se autenticó, cuando el acceso anónimo está deshabilitado.
Bajo la directiva vigente para agencias federales de Estados Unidos (BOD 26-04), el plazo para corregir las fallas de RouterOS venció el 13 de septiembre, el de ScreenConnect el 14 de septiembre y el de Artifactory vence el 25 de septiembre de 2026. Esos plazos aplican a dependencias del gobierno estadounidense, no a empresas privadas en México o el resto de Latinoamérica, pero la fecha límite no es lo que importa aquí: lo que importa es que la explotación ya está confirmada y activa mientras lees esto.
Cómo se están explotando, caso por caso
ScreenConnect es la herramienta que un proveedor de soporte técnico o un MSP usa para conectarse de forma remota a las computadoras de sus clientes, con permisos para mover y ejecutar archivos. La falla afecta al cliente, no al servidor, y quedó corregida en la versión 26.6.5. Según lo documentado por la firma de respuesta a incidentes Huntress y recogido en el análisis de ThreatAft, ya hay al menos tres incidentes donde atacantes usaron esta falla para distribuir payloads en VBScript a sistemas que se conectaban por primera vez. Como mitigación temporal mientras se actualiza, ConnectWise recomienda desmarcar el permiso "TransferFiles" en Administración > Seguridad > Roles.
MikroTik RouterOS corre en routers usados por proveedores de internet, oficinas y redes corporativas en toda la región. El CERT de Polonia, que descubrió la cadena de ataque y la llamó "MikroTrick", explica en su reporte técnico que combinar dos de estas fallas permite tomar control total del dispositivo sin autenticación, siempre que el router tenga SSH accesible desde internet. CERT Polska ya identificó tráfico de explotación activa desde direcciones IP específicas desde el 2 de septiembre, incluida la creación de una cuenta con privilegios llamada "ops" en dispositivos comprometidos. MikroTik liberó las correcciones en las versiones 7.25beta3, 7.24.2, 7.23.4 y 6.49.21.
JFrog Artifactory es el repositorio donde muchos equipos de desarrollo guardan y distribuyen los paquetes que alimentan sus aplicaciones dentro de su flujo de integración y despliegue continuo (CI/CD). Según el reporte de The Hacker News, los atacantes están encadenando estas dos fallas con una tercera (CVE-2026-82329, CVSS 9.8) para evitar la autenticación, escalar privilegios y tomar control administrativo de la instancia. Una vez dentro, la actividad documentada incluye la creación de cuentas administrativas persistentes, plugins maliciosos en Groovy y backdoors escritos en Rust, es decir, acceso que sobrevive a un reinicio o a un cambio de contraseña.
Qué revisar en tu operación, en orden
No necesitas ser el equipo de seguridad para hacer esta primera ronda de preguntas:
- Pregúntale a tu proveedor de soporte o MSP si usa ScreenConnect y, si es así, en qué versión. Si es anterior a 26.6.5, pide evidencia de que ya actualizó antes de dejarlo conectarse de nuevo a tus equipos.
- Revisa si tu red corre sobre equipo MikroTik. Si no sabes qué marca de router usa tu oficina o tu proveedor de internet, esa es la primera brecha: nadie está monitoreando algo que nadie sabe que existe. Si es MikroTik, verifica la versión de RouterOS y si el acceso SSH está expuesto a internet sin necesidad.
- Si tu equipo de desarrollo usa Artifactory, pide al área de TI o al proveedor que administra esa infraestructura la versión instalada y si ya aplicó los parches de las tres fallas encadenadas, no sólo una.
- Pide el registro de acceso remoto de los últimos 30 días a cualquier proveedor con esas herramientas instaladas. Una cuenta administrativa nueva que nadie reconoce, o una sesión de soporte que nadie solicitó, son la señal de compromiso más común en estos tres casos.
Dónde este aviso no aplica
Si tu empresa no usa MSP externo, no tiene infraestructura de desarrollo con CI/CD propio y tu red corre sobre equipo empresarial de otra marca (Cisco, Ubiquiti, Fortinet, entre otros), estas cinco fallas específicas no te tocan directamente. Tampoco es un caso para "reforzar el antivirus": ninguna de las tres herramientas es detectada como malware por un antivirus tradicional, porque el problema no es software malicioso sino acceso legítimo mal controlado. Y si tu router MikroTik no tiene el puerto SSH expuesto a internet (lo normal en una red doméstica o de oficina bien configurada, donde la administración se hace sólo desde la red interna), el riesgo de esta cadena específica baja de forma considerable, aunque sigue valiendo la pena actualizar.
El patrón detrás de este aviso ya se venía repitiendo con la falla crítica en SAP con CVSS 10.0 de la semana pasada y con los ataques a la cadena de suministro de npm durante el último Patch Tuesday: el software que corre tu operación casi nunca es sólo tuyo, y el inventario de quién tiene acceso remoto a qué es tan importante como el parche mismo. Cuando ese inventario ya no está claro y necesitas quién se quede vigilando versiones, accesos y parches de forma continua, hivek da soporte y evolución a sistemas que ya están en operación.
¿Tu empresa sabe, hoy mismo, qué proveedores tienen una sesión de soporte remoto abierta hacia tus sistemas?
Fuentes
- The Hacker News: CISA Adds 5 Actively Exploited Artifactory, ScreenConnect, and RouterOS Flaws to KEV
- CISA: Alerta del 10 de septiembre de 2026 sobre RouterOS
- CERT Polska: Critical vulnerabilities in MikroTik RouterOS are being actively exploited
- ThreatAft: ScreenConnect CVE-2026-84869, CVSS 9.9, RCE en cliente
- GuardianMSSP: CISA adds 5 actively exploited Artifactory, ScreenConnect, and RouterOS flaws to KEV
- CyberHub Podcast: The tools we trust are becoming the attack surface
Comentarios